9,2. İki ayrı güvenlik açığının CVSS v4.0 puanı bu ve ikisi de aynı yerde: PHP'nin kendisinde. WordPress'te, bir eklentide ya da senin yazdığın bir kodda değil. Web sunucusunda çalışan PHP'nin çekirdeğinde. 21 Ekim'de PHP ekibi yayın takvimini bırakıp acil güncelleme çıkardı, bazı kurumlar sitelerini bir süreliğine kapattı.
Bu yazının konusu sitesi PHP ile çalışan herkes, yani büyük ihtimalle senin de. Çünkü WordPress, Drupal, Joomla ve Magento PHP üzerinde koşuyor [C]. "PHP2Shell" adı verilen bu açıklar hakkında şu an bilinen şey kısa: kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veriyorlar ve güncelleme, sitenin kendisinde değil sunucuda yapılıyor.
Hızlı cevap: PHP, 21 Ekim 2026'da CVE-2026-109618 ve CVE-2026-109619 numaralı iki kritik açığı kapatan acil sürümler yayınladı (8.5.12, 8.4.27, 8.3.36, 8.2.35). PHP ile çalışan her site ilgili; WordPress'i güncellemek PHP'yi güncellemez. Bugün yapılacak şey hosting sağlayıcına PHP sürümünün gerçekten yükseltildiğini yazılı sorup cevabını almak.
Ne oldu?
PHP ekibi 21 Ekim'de 14.00 UTC'de (Türkiye saatiyle 17.00) acil güvenlik sürümlerini yayınladı [C]. Düzeltilen iki açık şunlar:
CVE-2026-109618: Bellek yetersizliği anında PHP yarım hazırlanmış istek verisini geçerli sanabiliyor.
CVE-2026-109619: İsteğe ait bazı iç durum bellekte serbest bırakıldıktan sonra kalıyor ve aynı işçi sürecindeki sonraki istek onu kullanabiliyor.
İkisinin de puanı 9,2. Help Net Security'nin aktardığına göre tek bir kimliksiz istek, uygulama kodu daha çalışmadan açığı tetikleyebiliyor [C]. Yani sitende güçlü şifre, güncel eklenti ya da kapalı yönetim paneli olması bu açık için çok şey ifade etmiyor.
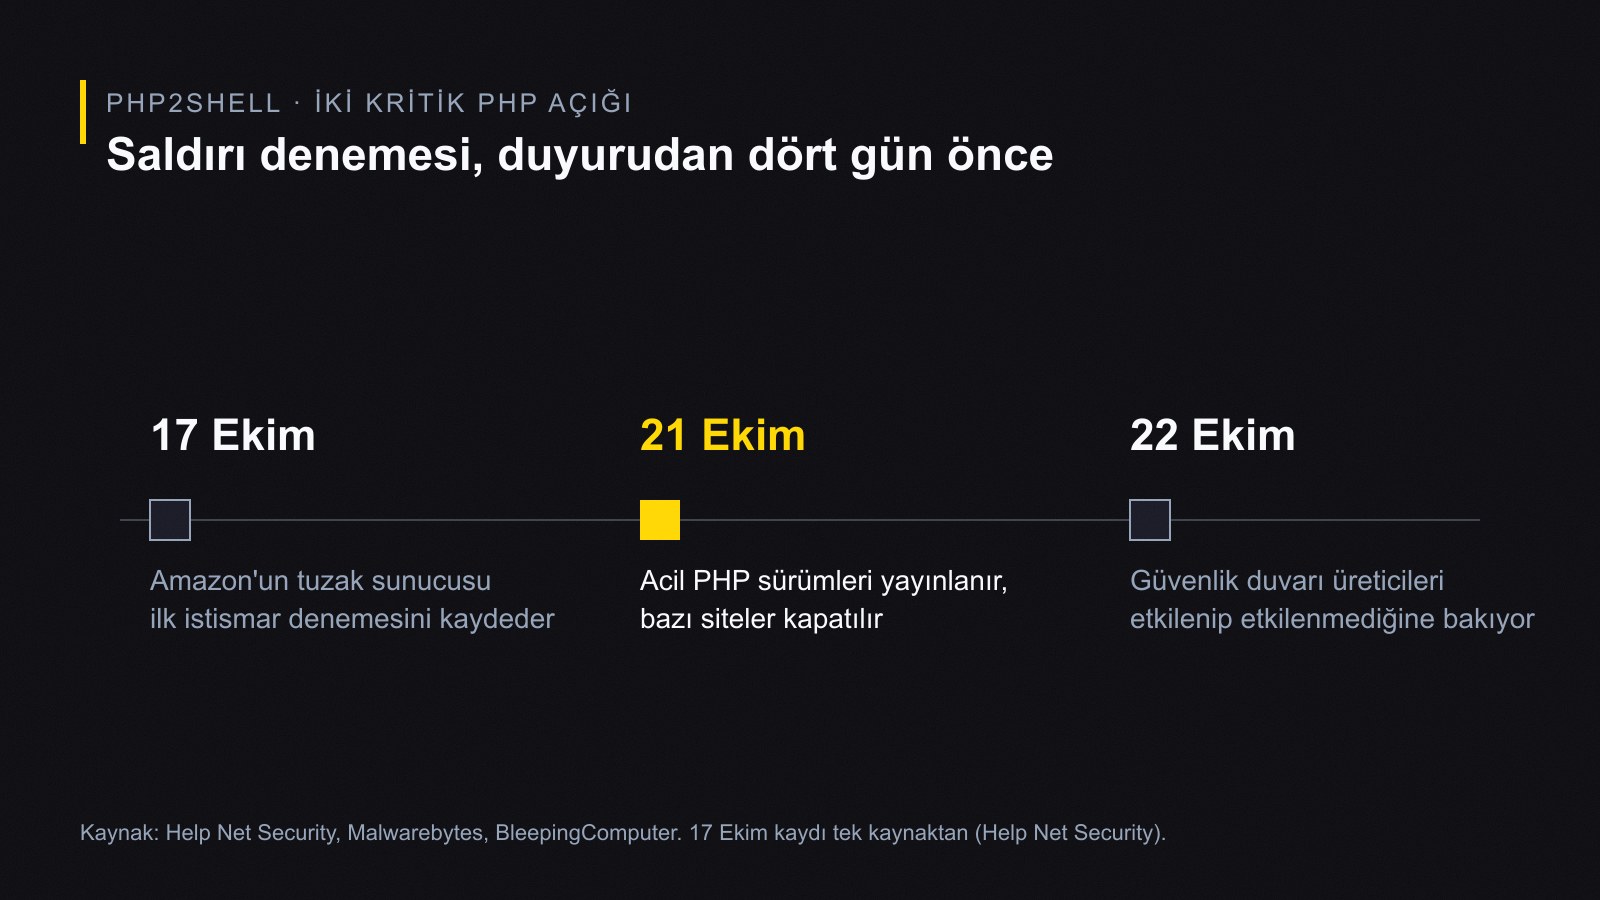
Takvim biraz tedirgin edici. Aynı kaynak, Amazon'un MadPot tuzak sistemi 17 Ekim'de, kamuya duyurudan dört gün önce, bir istismar denemesi kaydettiğini yazıyor; kaynak IP bir ticari anonimleştirme hizmetine ait ve saldırganın ayrıntıları nereden bildiği belli değil [C]. Bu bilgi tek kaynaktan, ben teyit edemedim. Cloudflare'in teknik müdürü ise 21 Ekim'de erken saldırıların başladığını söyledi ve Cloudflare ücretsiz plan dahil tüm müşterilerine geçici güvenlik duvarı kuralları açtı [C].
Düzeltmeler PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35'te. 8.1 ve öncesi artık resmî destek kapsamında değil; PHP ekibi 7.4, 8.0 ve 8.1 için yalnızca kaynaktan derleyenlere yönelik asgari yamalar yayınladı [C]. İngiltere'nin NCSC'si hemen yamalayamayan sistemlerin çevrimdışı alınmasını öneriyor; CERT-EU de 2026-018 numaralı uyarıyı yayınladı [C].
22 Ekim güncellemesine göre sorun yalnızca web siteleriyle sınırlı değil: Palo Alto Networks tüm PAN-OS ve Panorama sürümlerinin etkilendiğini, henüz yama olmadığını söylüyor; Fortinet ve Cisco değerlendirme aşamasında [C]. PHP tabanlı yönetim ekranı olan cihazlar da bu listeye girebilir.
Neden önemli?
Çünkü bu, "eklentiyi güncelle" seviyesinde bir sorun değil. Malwarebytes bunu açık yazıyor: WordPress'i ya da eklentilerini güncellemek PHP'yi güncellemek değil [C]. Paylaşımlı hosting kullanıyorsan yamayı senin değil sağlayıcının uygulaması gerekiyor. Kendi sunucun varsa sorumluluk sende, ayrıca PHP-FPM ya da Apache'yi yeniden başlatman lazım, yoksa çalışan süreçler eski kodla devam ediyor [C].
İkinci mesele sessiz kalacak olanlar. Help Net Security "uzun kuyruk" diyor: kimsenin bakmadığı eski siteler, bırakılmış uygulamalar, artık güncellenmeyen paneller [C]. KOBİ'lerde bu çok yaygın. Üç yıl önce kurulup bir daha açılmayan kampanya sayfası, eski ajansın bıraktığı demo site, kimsenin hatırlamadığı alt alan adı. Bunlar saldırganın ilk bakacağı yerler.
Türkiye'deki sağlayıcıların ve USOM'un bu açıkla ilgili tutumu resmî kaynaklarda net değil; sağlayıcının kendi duyurusunu kontrol etmek gerek.
Bir de Google tarafı var. Aynı gün John Mueller, sitesini yama için kapatanlara şunu söyledi: zaman aşımına düşmek ya da 404 ve 500 hatası vermek yerine HTTP 503 döndür; bunu PHP'nin dışından, DNS ile ya da bir CDN üzerinden yapabilirsin [C]. Ne kadar kapalı kalmanın güvenli olduğuna dair bir süre okuduğum haberde yok, tahmin yürütmüyorum. Bence en gerçekçi yol sitenin kapanmasına hiç gerek bırakmadan hızlıca yamayı almak.
Senin markan için ne değişiyor?
WordPress ya da PHP tabanlı e-ticaret sitesi olanlar: Bu hafta içinde hosting sağlayıcından PHP sürümünün hangisi olduğunu ve yamanın uygulandığını yazılı iste. "Yakında yapacağız" cevabı yeterli değil.
Paylaşımlı hosting: Kontrol panelinde PHP sürüm seçimi varsa sürümün 8.2.35 ve üstü, 8.3.36 ve üstü ya da 8.4.27 ve üstü olduğuna bak. Seçilebilen en yeni desteklenen sürüm 8.5.x.
Eski site ya da demo bırakanlar: Kullanmadığın siteyi ve alt alan adını kapat. Güncellenmeyecek bir site, yamasız bir PHP ile aynı yerde duruyorsa riski taşıyor.
Statik ya da PHP kullanmayan site: Bu açık seni doğrudan etkilemiyor. Ama form, bülten ya da blog için ayrı bir PHP hizmeti bağladıysan o hâlâ listede.
Etkilenen
Doğrudan etkilenmeyen
WordPress, Drupal, Joomla, Magento
Evet, PHP güncellenene kadar
Özel PHP ile yazılmış site
Evet
PHP 8.1 ve öncesi
Evet, resmî yama yok
Statik HTML / JAMstack
Evet
PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12 ve üstü
Evet, yeniden başlatma yapıldıysa
Bugün yapılacak tek iş
Hosting sağlayıcına şu tek cümleyi yaz: "Sitemde çalışan PHP sürümü hangisi ve 21 Ekim'de yayınlanan PHP2Shell yamaları uygulandı mı?" Hiçbir şey satın almana gerek yok. Cevap gelene kadar sitenin PHP sürümünü kontrol panelinden de kendin görebilirsin.
Günün Radarı
Haber
Neden konuşuluyor
Kimi ilgilendirir
OpenAI, ChatGPT Reklamları'nı 26 yeni ülkeye açıyor (CNBC, 21 Ekim)
Toplam rakam kaynaklarda farklı: çoğu 89 pazar diyor, PYMNTS'in bir yazısı 80. Ülke listesini okuyamadım
Google "Google Aramada ne paylaştığını kontrol et" belgesini mevcut seçeneklere (robots meta, data-nosnippet, X-Robots-Tag, üretken YZ kontrolü) bağladı (Search Engine Roundtable, 21 Ekim)
Yeni bir kontrol yok, mevcut seçenekler tek yerde toplandı
İçeriğinin YZ cevaplarında kullanımını sınırlamak isteyenler, GEO
OpenAI ve Google Cloud, üç OpenAI modelinin Google Cloud'un Model Garden'ında sunulacağını duyurdu (21 Ekim, haber siteleri)
OpenAI Microsoft'un ana bulut ortağı olmaya devam ettiğini söylüyor
WordPress PHP üzerinde çalıştığı için etkilenebilir. WordPress'in ya da eklentilerin güncel olması bu açığı kapatmaz; yamanın PHP sürümünde olması gerekiyor. Hosting sağlayıcın sürümü yükseltmeden risk sürüyor.
Hangi PHP sürümünde güvendeyim?
PHP ekibi 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini düzeltilmiş olarak yayınladı. 8.1 ve öncesi resmî destek dışında; sadece kaynaktan derleyenlere asgari yamalar verildi.
Siteyi yama için kapatırsam Google sıralamam düşer mi?
Mueller'in önerisi kapatma sırasında 404 ya da 500 değil HTTP 503 döndürmek. Bunu PHP dışından, DNS ya da CDN üzerinden yapabilirsin. Kaç saat ya da gün kapalı kalmanın güvenli olduğunu okuduğum kaynaklar net söylemiyor.
Hizmetlerimiz ve sonraki adım
Sitenin PHP altyapısını, hızını ve dönüşüm yolunu birlikte gözden geçirmek istiyorsan web tasarımı ve CRO hizmetimize bakabilirsin. Reklam trafiği çektiğin bir sitenin kapalı ya da yavaş kalması bütçeyi de etkiliyor; ücretli tarafta Google Reklamları sayfamız duruyor. Sitenin genel durumuna bakmak için:
22 Eylül 2026'da Google, Merchant Center satıcılarına AI Mode ve Gemini içinde doğrudan satın almanın açıldığını bildirdi. Shopify mağazalarında ayar kendiliğinden açık geldi; kapatma yolu Satış kanalları > Agentic'te.
Web sitesi kurmanın üç yolunu, teklif almadan önce sorman gerekenleri ve fiyatı neyin belirlediğini anlatıyorum. E-ticaret sitesi kuracaksan atlamaman gereken yasal adımlar da var.
Web sitesi & dönüşüm9 dkRehberi aç
Siteyi geliştirmek ve reklam performansını ölçmek için çerez kullanıyoruz. Ölçüm ve reklam çerezleri yalnızca siz kabul ederseniz çalışır. Ayrıntılar Gizlilik Politikası ve KVKK Aydınlatma Metni içinde.