Uygulama Rehberi · Web
Yapay zekâyla kurduğun uygulamaya 5 güvenlik katmanı
Uygulamayı bir hafta sonunda kurdun. Kapıyı kilitledin mi? Sızan anahtar, bot, müşteri verisi, tuzak anahtar ve kayıt.
Kısa cevap
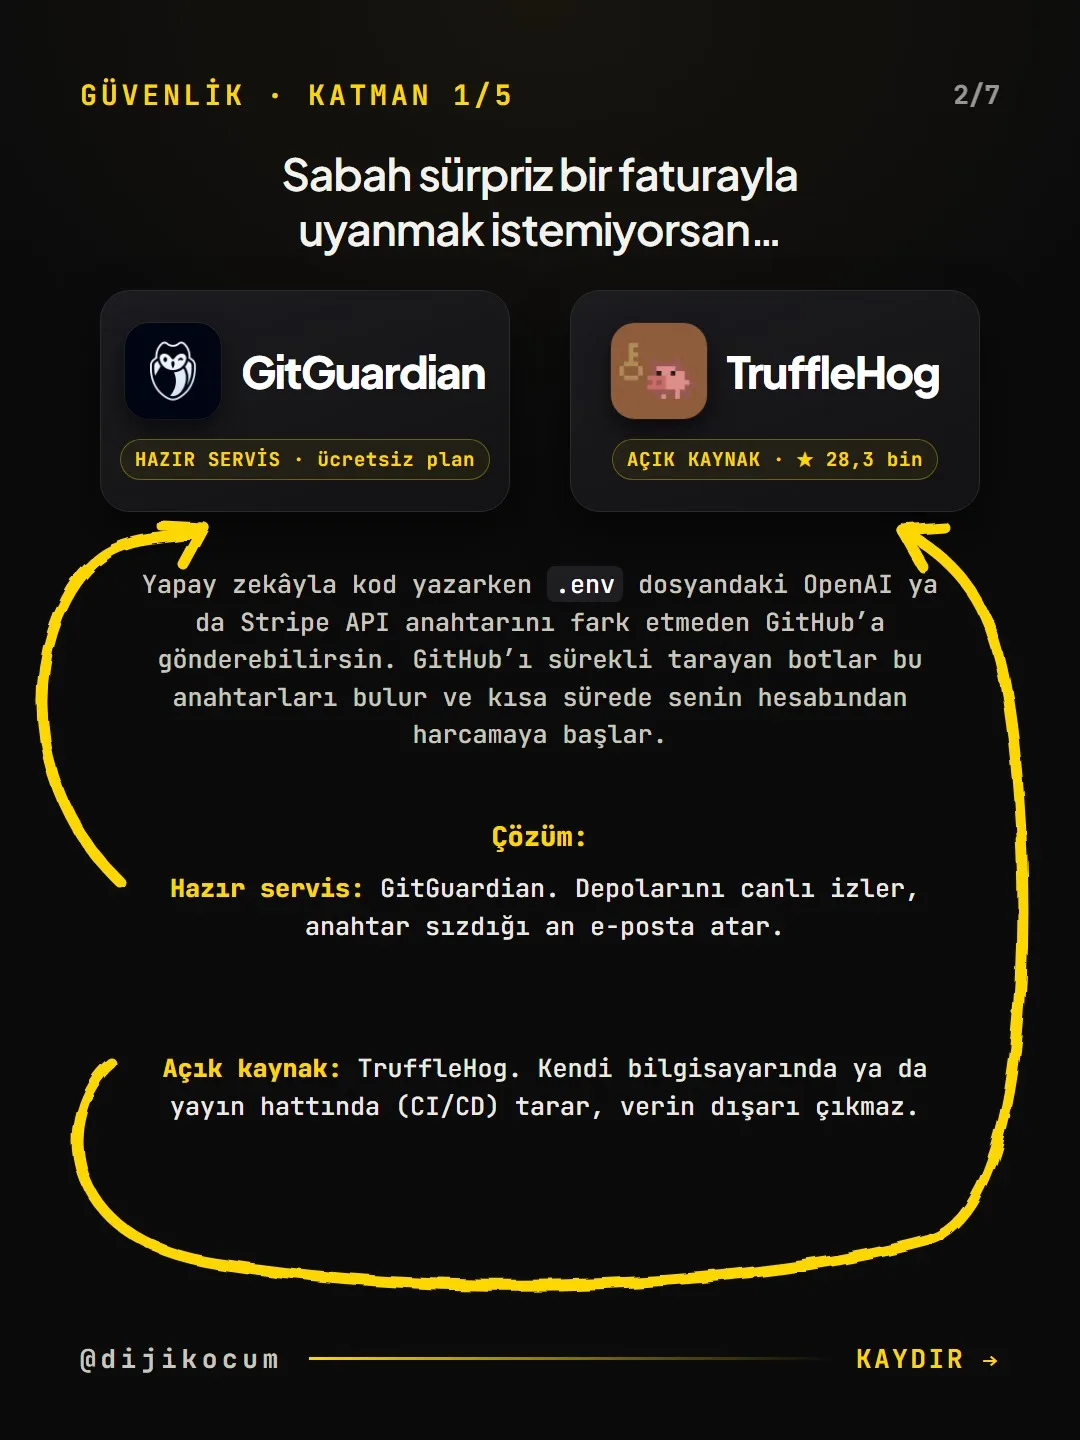
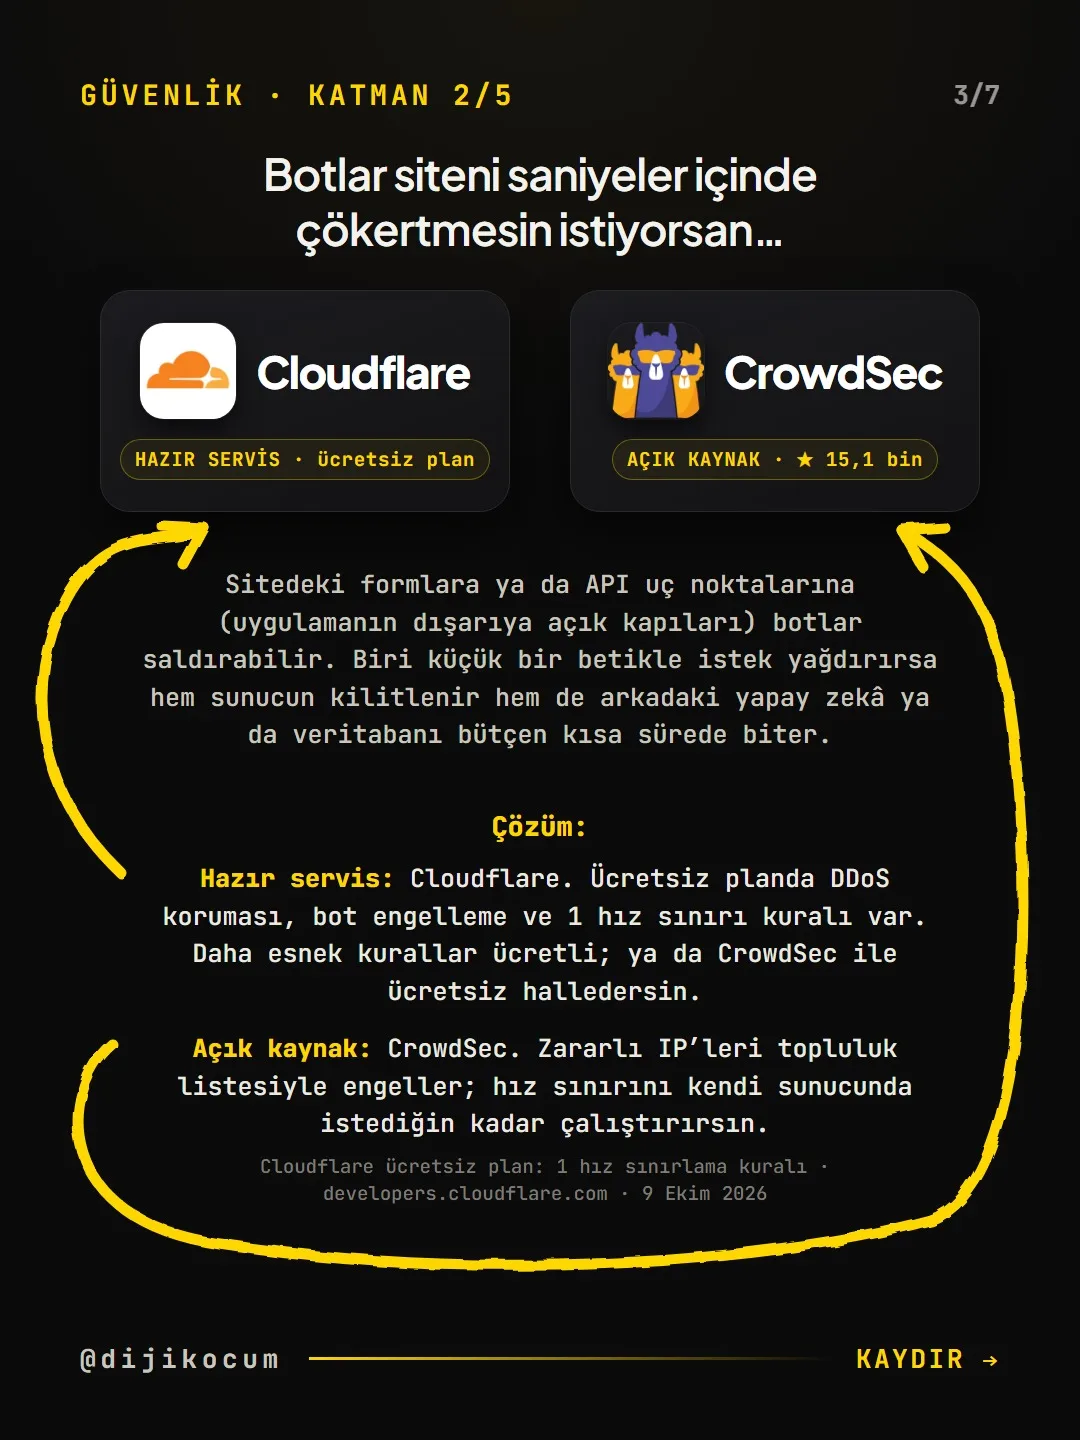
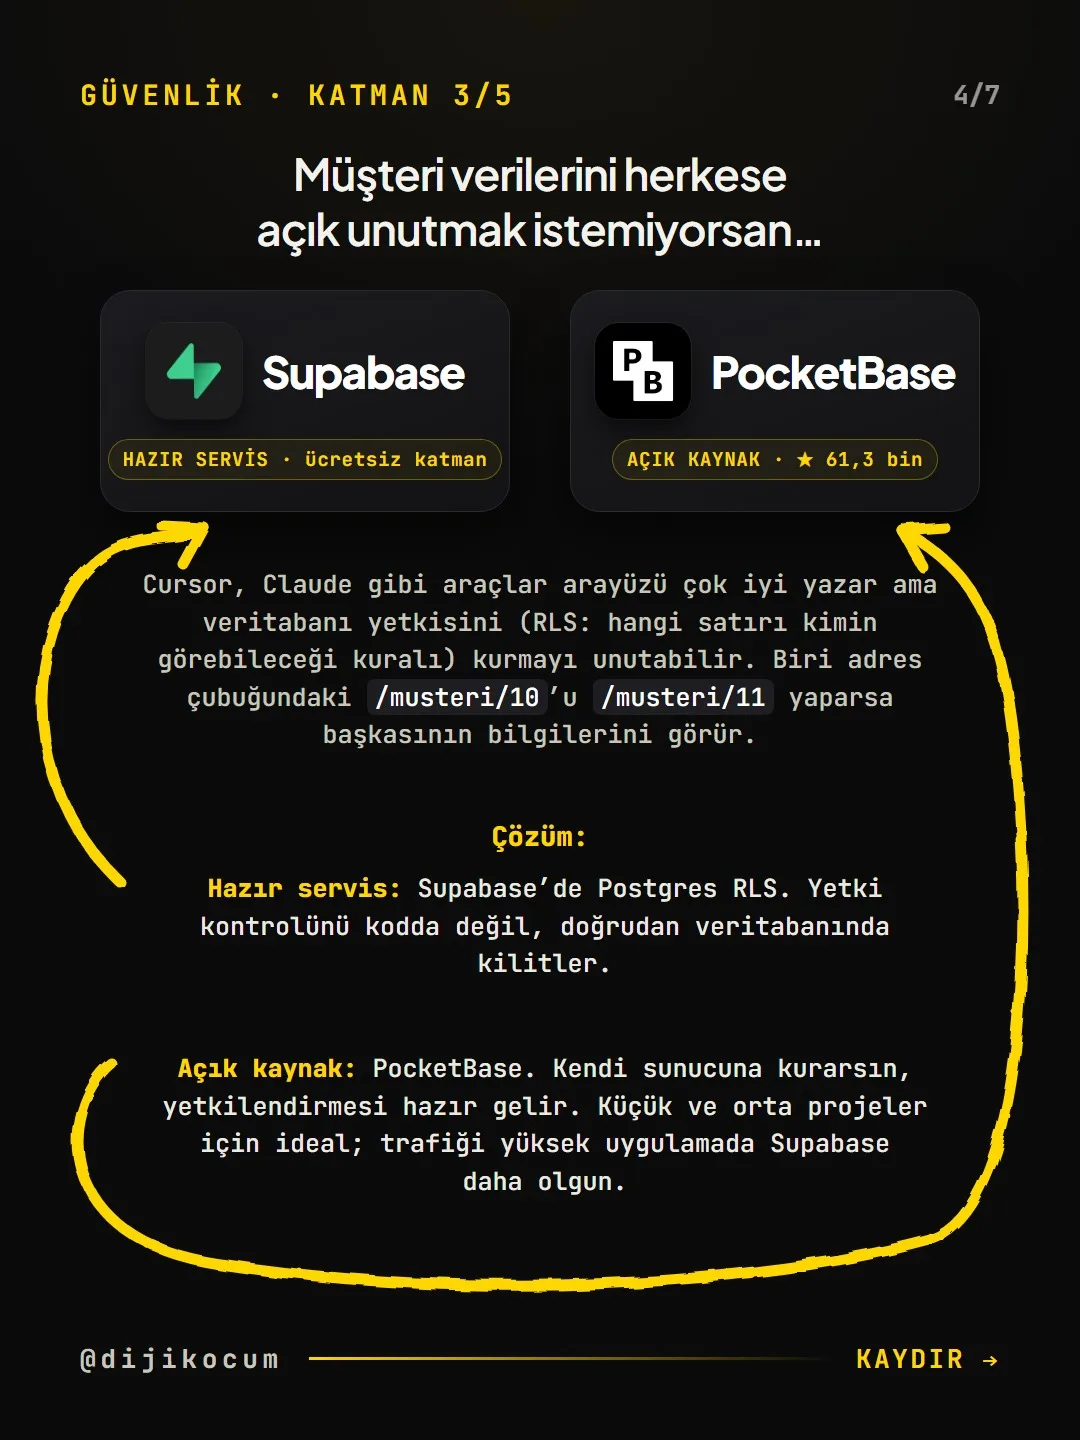
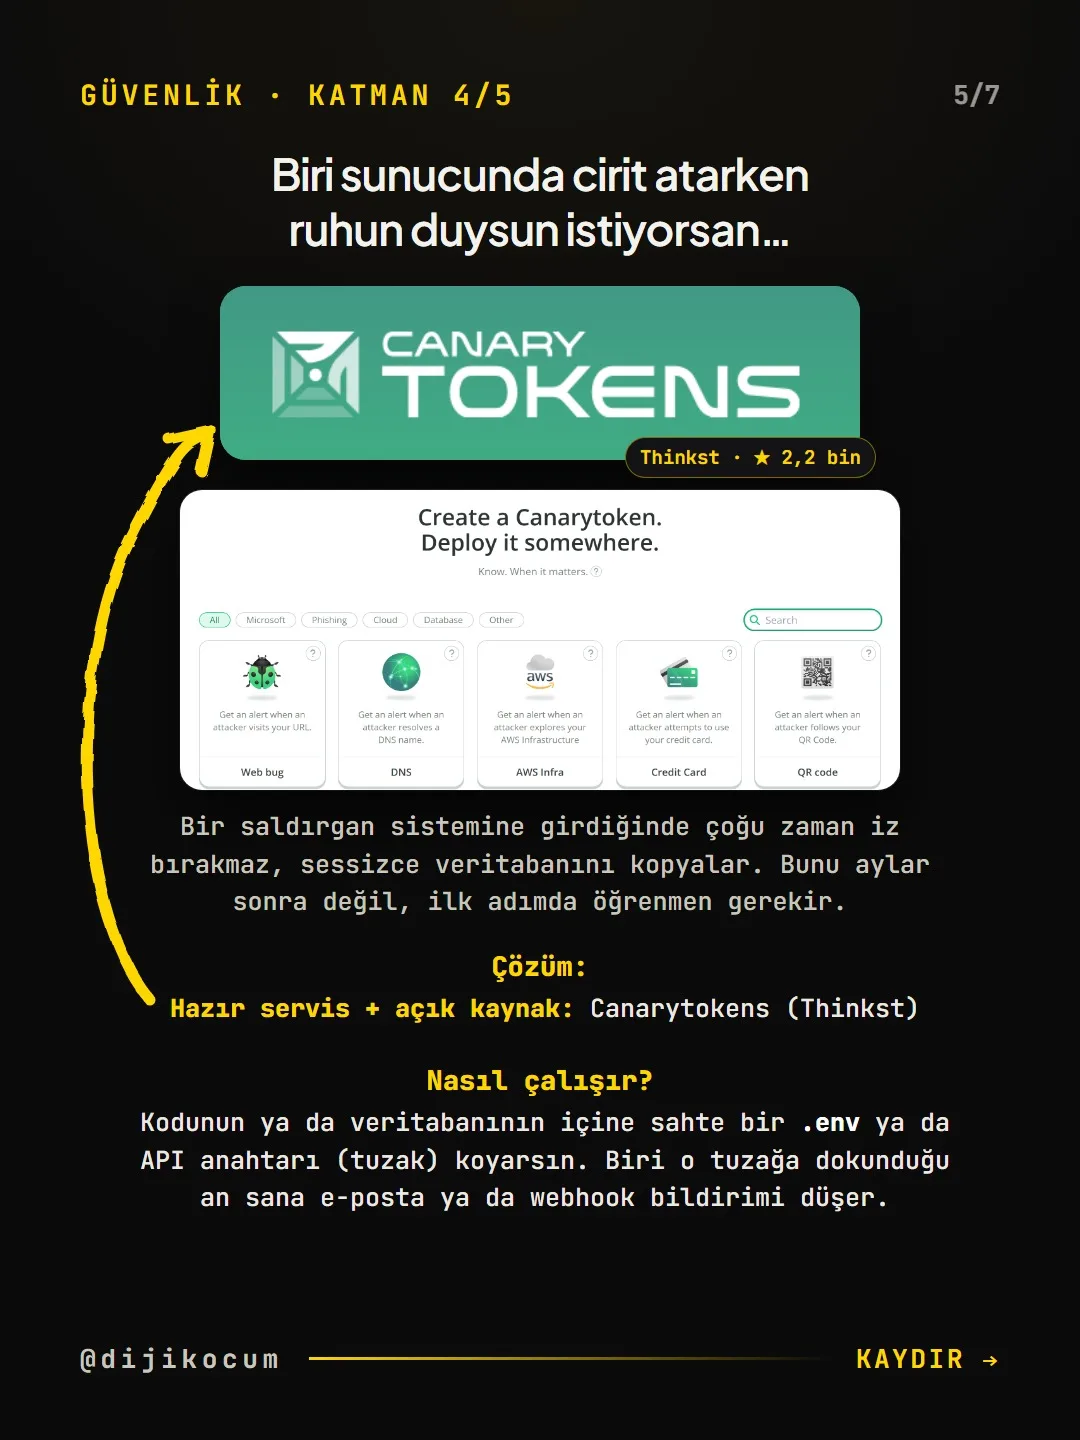
Lovable, Cursor ya da Claude gibi araçlarla kurulan site ve uygulamalarda beş temel katman: sızan anahtarı bulmak (TruffleHog, GitGuardian), bot saldırısını kesmek (Cloudflare ücretsiz plan, kendi sunucunda CrowdSec), müşteri verisini satır düzeyinde korumak (Supabase RLS, PocketBase), tuzak anahtarla izinsiz erişimi yakalamak (Canarytokens) ve olanı kaydetmek (Better Stack, SigNoz). Hassas veri tutan işler müşteri verisi katmanıyla, form ve sipariş alanlar bot katmanıyla, ödeme anahtarı bağlayanlar sızan anahtar katmanıyla başlar. Bu temel koruma; profesyonel güvenlik denetiminin yerini tutmaz. DijiKoçum'un PDF'i her katmanın kurulum komutlarını, 10 Ekim 2026 tarihli ücretsiz sınırları ve yapay zekâya sorulacak 10 soruyu veriyor.
6 adım · 2 dk · · Turan Yasin Salcı
Adım adım · 6 adım
0/6 işaretli · yalnızca bu tarayıcıda saklanır
Sızan anahtarı bul.
.env dosyasının adı .gitignore içinde mi, bak. Sonra deponun geçmişini TruffleHog ile tara; silinmiş bir anahtar eski commit'te hâlâ durabilir. Bulunan anahtarı dosyadan silmek yetmez: sağlayıcının panelinde iptal et, yenisini üret.
Botları kes.
dash.cloudflare.com'da Free planla alan adını ekle, nameserver'ları değiştir. Bot Fight Mode'u aç, en çok saldırı alan form adresine bir hız kuralı yaz. Açtıktan sonra formunu telefondan bir kez dene.
Müşteri verisini kilitle (RLS).
Supabase kullanıyorsan SQL Editor'da RLS'si kapalı tabloları bul ve aç. service_role anahtarını asla tarayıcıya giden koda koyma.
-- 1) RLS'si kapalı tabloları bul select tablename from pg_tables where schemaname = 'public' and rowsecurity = false; -- 2) Bir tabloda RLS'yi aç alter table public.siparisler enable row level security; -- 3) Herkes yalnız kendi satırını görsün create policy "kendi siparisini gorur" on public.siparisler for select to authenticated using ( (select auth.uid()) = user_id );Tuzak anahtar koy.
canarytokens.org/generate'te AWS Keys tuzağı üret, "bunu nereye koydum" notunu yaz ve sahte .env'e gerçekmiş gibi koy. Biri o anahtarı denediği an e-posta gelir. Herkese açık depoya koyma.
Kayıt ve izleme kur.
betterstack.com'da ücretsiz hesap aç, Uptime'da sitenin ve en önemli formunun adresine izleyici ekle. Kayıtlara şifre, kart numarası, hasta ya da müvekkil adı yazdırma.
Yayına almadan yapay zekâya sor.
Bu soruları kodu yazan araca yapıştır; "bilmiyorum" ya da belirsiz cevap gelen her madde bir geliştiriciye bakılacak madde:
Bu kodu yayına almadan önce kontrol et. Her soruya
evet/hayır ve ilgili dosya adıyla cevap ver:
1. .env dışında bir API anahtarı ya da şifre var mı?
2. .env dosyası .gitignore içinde mi?
3. Tarayıcıya giden kodda gizli anahtar var mı?
4. Her tabloda RLS açık mı, politikası ne?
5. Adresteki numarayı değiştiren başkasının verisini görür mü?
6. Form ve API uçlarında hız sınırı var mı?
7. Kullanıcı girdisi sunucuda doğrulanıyor mu?
8. Hata mesajı iç detay (sorgu, dosya yolu) gösteriyor mu?
9. Kayıtlara şifre ya da kişisel veri yazılıyor mu?
10. Paketlerde bilinen açık var mı? (npm audit)
Her sorun için düzeltme öner, kendi başına değiştirme.
Nasıl ölçersin?
Her katmandan sonra bir kontrol yap: TruffleHog'un "verified" sonucu sıfır mı, Cloudflare panelinde engellenen istek görünüyor mu, Supabase Advisors'ta rls_disabled_in_public uyarısı kalktı mı, tuzak anahtar test uyarısı geldi mi, Better Stack izleyicisi yeşil mi.
Ücretsiz · PDF
5 katmanın kurulumu ve ücretsiz sınırlar (PDF) indir.
Bu sayfadaki adımların yazdırılabilir, işaretlenebilir sürümü. Giriş ya da üyelik istemez.
Kontrol listesini indirKaynaklar
- DDijiKoçum 5 güvenlik katmanı rehberi (komutlar, ücretsiz sınırlar, 12 sektör)Kendi verimiz · kontrol: 10 Ekim 2026
[A] birincil kaynak · [B] sektör araştırması · [C] pratisyen · [D] kendi verimiz
Sık sorulan sorular
Shopify, Wix ya da ikas kullanıyorum; bunlar bana gerekir mi?
Katmanların bir kısmı platformun işi. Senin tarafında kalan çoğunlukla bağladığın dış servislerin anahtarları ve yönetici hesaplarının güvenliği.
Bu 5 katman yeterli mi?
Temel koruma sağlar ama profesyonel bir güvenlik denetiminin yerini tutmaz. Girdi doğrulama, bağımlılık güvenliği, anahtar yenileme ve iki adımlı doğrulama sıradaki konular.
Hepsi ücretsiz mi?
Hepsinin ücretsiz katmanı ya da açık kaynak karşılığı var (10 Ekim 2026). Ücretsiz planlar değişebilir; kurmadan önce sağlayıcının fiyat sayfasına bir kez bak.
Sonraki adım
Sitene birlikte bakalım.
Ücretsiz dijital kontrol: sitenin, reklamlarının ve yapay zekâ görünürlüğünün sağlık skoru ve önce yapılacak işler. 3 dakika.
Sıradaki rehberler
Uygulama Rehberi
YouTube kanalına 11 kişilik ekip: hangi işi hangi Claude skill'i yapıyor, nasıl kurulur
14 adım · 4 dk
Uygulama Rehberi
Yapay zekâda görünmeni belirleyen 5 Google ayarı
5 adım · 2 dk
Uygulama Rehberi
Tek yükle, beş platforma gitsin: Claude Code + Zernio ile yayın hattı kurulumu (adım adım)
12 adım · 6 dk